QUESTION
printf 호출 주소는 link 때 이미 정해져 있는가?
동적 실행 파일의 외부 symbol은 파일을 link할 때 실제 runtime 주소를 알 수 없다. linker는 relocation record와 GOT/PLT를 남기고, ld-linux가 shared object를 mapping한 뒤 load bias를 반영해 주소를 채운다.
lazy binding에서는 첫 PLT 호출이 resolver로 들어가 GOT slot을 갱신한다. BIND_NOW 또는 full RELRO에서는 시작할 때 relocation을 끝내고 GOT의 쓰기 가능한 시간을 줄인다.
STRUCTURE
구조 그림
Executable
- call printf@PLT
- .rela.plt: printf
- DT_NEEDED: libc.so.6
GOT / link_map
- printf GOT slot
- load bias
- symbol version
ld-linux
- lookup scope
- relocation write
- mprotect RELRO
libc.so.6
- printf symbol
- resolved runtime VA
- DSO PT_LOAD
PLT는 호출 경유지이고 GOT slot에는 runtime 주소가 기록된다. full RELRO에서는 relocation 뒤 GOT가 read-only 영역에 들어간다.
CALL PATH
호출 흐름
symbol lookup과 relocation은 대부분 dynamic linker의 사용자 공간 코드다. 커널은 파일 mapping과 protection 변경을 제공하지만 symbol 의미는 해석하지 않는다.
함수 이름을 외우기 위한 그림이 아니다. 반환값, 파일 디스크립터, 메모리 매핑, 대기 큐 가운데 무엇이 다음 단계로 전달되는지 확인한다.
SOURCE COORDINATES
Linux 6.18.37 LTS 소스 위치
glibc 함수에서 멈추지 않고 syscall 구현과 커널 객체가 만나는 파일까지 내려간다. 링크는 동일한 태그의 원본 파일을 가리킨다.
| 파일 | 함수·구조체 | 여기서 볼 것 |
|---|---|---|
| fs/binfmt_elf.c | load_elf_interp() | PT_INTERP 파일을 별도 ELF image로 적재 |
| mm/mmap.c | do_mmap(), vm_mmap_pgoff() | shared object PT_LOAD segment mapping |
| mm/mprotect.c | do_mprotect_pkey() | relocation 뒤 RELRO page protection 변경 |
COMPLETE PROGRAM
실행 예제 원본
아래 코드는 설명을 위해 중간 줄을 생략한 의사 코드가 아니다. 파일로 빌드해 실행할 수 있는 최소 예제다.
cc -std=c17 -Wall -Wextra -O2 -Wl,-z,relro,-z,now dynlink.c -ldl -o dynlink01#define _GNU_SOURCE
02#include <dlfcn.h>
03#include <stdio.h>
04#include <stdlib.h>
05
06typedef double (*cos_fn)(double);
07
08int main(void)
09{
10 void *handle = dlopen("libm.so.6", RTLD_NOW | RTLD_LOCAL);
11 if (handle == NULL) {
12 fprintf(stderr, "dlopen: %s\n", dlerror());
13 return 1;
14 }
15
16 dlerror();
17 cos_fn fn = (cos_fn)dlsym(handle, "cos");
18 const char *error = dlerror();
19 if (error != NULL) {
20 fprintf(stderr, "dlsym: %s\n", error);
21 dlclose(handle);
22 return 1;
23 }
24
25 printf("cos(0.0) = %.1f\n", fn(0.0));
26 return dlclose(handle) != 0;
27}CODE NOTES
코드 조각별 설명
#define _GNU_SOURCEdlfcn 인터페이스와 관련 확장을 header에서 노출한다. feature-test macro는 어떤 header보다 먼저 정의한다.
RTLD_NOW | RTLD_LOCALdlopen 시점에 undefined symbol relocation을 끝내고, 이 handle의 symbol을 뒤에 적재되는 object의 global lookup scope에는 넣지 않는다.
dlerror();dlsym 전의 오래된 error 상태를 비운다. dlsym이 NULL을 반환해도 symbol 값 자체가 NULL일 수 있으므로 dlerror로 실패를 판정한다.
cos_fn fn =POSIX 환경에서는 dlsym 반환값을 function pointer로 사용할 수 있다. ISO C만 놓고 보면 object pointer와 function pointer 변환은 일반 보장이 아니다.
dlclose(handle)reference count를 낮춘다. 다른 dependency나 NODELETE 정책 때문에 mapping이 즉시 사라진다고 가정하면 안 된다.
DETAILS
세부 동작
검색 순서는 배포 결과를 바꾼다
DT_RPATH와 DT_RUNPATH의 상속 규칙은 다르고, LD_LIBRARY_PATH, ld.so.cache, default directory가 뒤따른다. setuid/setgid secure-execution mode에서는 여러 환경 변수가 무시된다.
실행 파일과 실제 로드된 DSO 조합은 readelf -d, ld.so --list, /proc/PID/maps로 함께 기록한다.
interposition은 최적화를 제한한다
default visibility symbol은 다른 object가 가로챌 수 있어 compiler와 linker가 local direct call로 단정하기 어렵다. -Bsymbolic, protected/hidden visibility, -fno-semantic-interposition은 의미와 최적화 범위를 바꾼다.
LD_PRELOAD 기반 hook이 동작하는 이유도 global lookup scope와 relocation 순서에 있다.
RELRO는 쓰기 창을 닫는다
relocation 대상 GOT를 영원히 writable로 두면 임의 쓰기 취약점이 control flow를 바꾸기 쉽다. full RELRO와 immediate binding은 startup 비용을 앞당기는 대신 relocation 후 page를 read-only로 만든다.
checksec 결과만 보지 말고 readelf -l의 GNU_RELRO와 dynamic tag BIND_NOW를 둘 다 확인한다.
할당 추적 wrapper는 자기 자신의 할당을 구분해야 합니다
memtrack·memview 원문은 LD_PRELOAD로 할당 함수를 감싸는 사례입니다. 여기서는 그 도구를 설치하거나 성능을 재현하지 않고, 기존 interposition 설명에 초기화와 재진입 조건을 보완합니다. 동적 심볼 검색을 가로챈다는 사실만으로 프로그램의 모든 할당·해제를 빠짐없이 관찰한다고 결론 내릴 수는 없습니다.
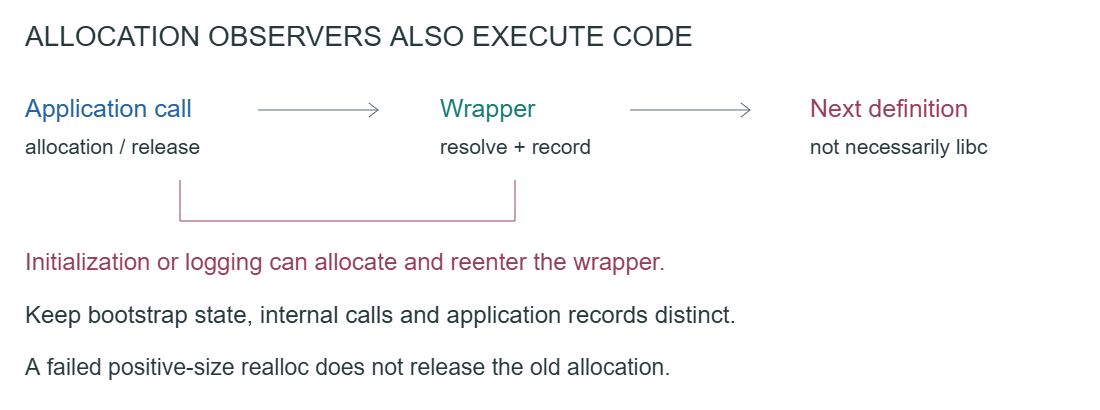
dlsym(3), man-pages 6.19에서 RTLD_NEXT는 현재 객체 뒤의 다음 정의를 찾습니다. 여러 preload 객체가 쌓이면 다음 대상은 다른 wrapper일 수 있으며 반드시 libc는 아닙니다. glibc 2.42의 do_sym()도 호출자 link_map과 검색 scope를 기준으로 이 경로를 처리합니다. 앞서 설명한 dlerror 확인과 대상 객체의 수명 조건은 그대로 필요합니다.
| 단계 | 문제 | 검토할 조건 |
|---|---|---|
| 최초 심볼 해석 | 다음 함수 포인터가 준비되기 전에 내부 호출이 wrapper로 돌아올 수 있습니다. | 미초기화·초기화 중·준비 완료 상태, 동시 진입과 실패 경로를 구분합니다. |
| 정상 기록 | 로그 형식화·출력·스택 처리의 내부 할당을 사용자 할당으로 잘못 셀 수 있습니다. | 내부 재진입 처리와 관찰 누락 범위, 스레드별 상태 및 기록 순서를 확인합니다. |
| 할당 크기 변경 | 실제 realloc 결과 전에 기존 객체의 해제를 확정하면 실패를 잘못 기록합니다. | 반환값·요청 크기·기존 객체 보존 여부를 결과와 함께 처리합니다. |
glibc 2.42의 allocator 교체 문서는 malloc을 내부에서 쓰는 함수에 다시 의존하지 않도록 경고하며 fopen·opendir·dlopen·pthread_setspecific을 예로 듭니다. 따라서 심볼 해석이 항상 무할당이라고 가정하거나, 로그용 라이브러리를 호출해도 재진입하지 않는다고 가정하지 않습니다. 다만 모든 dlsym 호출이 반드시 calloc을 부른다는 일반 법칙을 주장하는 것도 아닙니다. 단순한 thread-local 플래그 하나가 초기화 경쟁·실패·종료까지 해결했다는 증거는 아닙니다.
같은 문서는 교체 함수와 그 의존성이 TLS를 사용하면 initial-exec 모델이 필요하다고 설명합니다. 또 malloc·free·calloc·realloc을 최소 세트로 들며 실제 이용 함수에 맞는 호환 동작을 요구합니다. 일부 함수만 감싼 추적 wrapper와 완전한 allocator 교체를 같은 구현으로 취급하지 않습니다. 원문의 64KB 부트스트랩 버퍼가 모든 환경에 충분하다는 수치나 그 코드의 정렬·용량 처리를 검증된 해법으로 채택하지 않았습니다.
특히 glibc 2.42의 realloc 계약에서는 NULL이 아닌 기존 포인터와 0보다 큰 새 크기에 대해 재할당이 실패하면 기존 블록이 그대로 남습니다. 원문의 “호출 전에 이전 포인터를 해제로 기록한다”는 설명을 성공·실패와 무관한 확정 수명으로 적용하면 안 됩니다. 시도와 확정 결과를 나누거나 실패 때 기록을 바로잡아야 합니다. 크기 0의 규칙은 별도로 다루며 이 설명을 모든 C 표준·libc의 공통 동작으로 확대하지 않습니다.
ld.so(8)의 secure-execution 제한을 우회하는 방법은 다루지 않습니다. 정적 링크의 allocator 교체는 링크 단계의 별도 문제이며 동적 LD_PRELOAD와 같지 않습니다. 원문에 있는 실행 코드·성능 수치·모든 할당 포착 주장을 그대로 채택하지 않았고, 실제 프로그램에 wrapper를 주입하거나 라이브러리·환경 설정을 변경하지 않았습니다.
English: bootstrap and reentrancy
RTLD_NEXT selects the next definition, not necessarily libc. Separate unresolved, resolving and ready states from steady-state logging. Internal allocation can reenter a wrapper. For a non-null old pointer and a positive new size, failed glibc realloc leaves the old block intact, so a preliminary free record is not a confirmed lifetime end. No interposition code was executed.
OBJECTS
객체와 수명
| 대상 | 언제 생기고 없어지는가 | 확인할 값 |
|---|---|---|
link_map | ld.so가 object를 적재할 때 만들고 unload 시 제거한다 | load bias, dynamic section, dependency |
GOT slot | relocation 때 주소가 기록되고 RELRO 후 read-only가 될 수 있다 | symbol version과 resolved address |
dlopen handle | dlopen reference를 나타내며 dlclose로 감소한다 | RTLD_LOCAL/GLOBAL, NODELETE |
FAILURE PATH
실패 조건과 오해하기 쉬운 부분
| 겉으로 보이는 현상 | 실제 원인 후보 | 확인 방법 |
|---|---|---|
| shared object not found | RUNPATH/cache/architecture 불일치 | LD_DEBUG=libs, readelf -d |
| undefined symbol | version 또는 lookup scope 불일치 | readelf -Ws, objdump -T |
| dlclose 뒤 crash | DSO 함수 포인터나 TLS/object를 계속 사용 | handle lifetime과 reference owner 확인 |
LAB
직접 확인
- LD_DEBUG=libs,bindings를 각각 켜 library 검색과 symbol binding 시점을 분리해 본다.
- -Wl,-z,lazy와 -Wl,-z,now 빌드의 startup syscall과 첫 함수 호출 시간을 비교한다.
- LD_PRELOAD로 puts wrapper를 만들고 default visibility와 -Bsymbolic 조합에서 interposition 결과를 확인한다.
./dynlinkLD_DEBUG=libs,reloc ./dynlink 2>&1 | lessPRIMARY REFERENCES